
Trong bối cảnh công nghệ phát triển không ngừng, việc quản lý và bảo vệ dữ liệu hệ điều hành trở nên cực kỳ quan trọng. “Ghost Windows” là một phương pháp sao lưu toàn diện, cho phép bạn nhanh chóng khôi phục hệ thống về trạng thái hoạt động ổn định khi gặp sự cố. Đặc biệt, đối với các máy tính hiện đại sử dụng chuẩn khởi động UEFI và định dạng ổ đĩa GPT, quy trình này đòi hỏi sự hiểu biết sâu sắc để đảm bảo hiệu quả và tránh mất mát dữ liệu. Bài viết này sẽ hướng dẫn chi tiết cách bung ghost Windows UEFI bằng Acronis Cyber Protect Home Office, một giải pháp sao lưu và phục hồi hệ thống hàng đầu.
Giới thiệu: Ghost Windows UEFI với Acronis Cyber Protect Home Office là gì?
“Ghost Windows” là một thuật ngữ phổ biến trong giới công nghệ thông tin, dùng để chỉ quá trình tạo một bản sao lưu (image) của toàn bộ hệ điều hành, các ứng dụng đã cài đặt, cài đặt cá nhân và dữ liệu người dùng vào một tập tin duy nhất. Mục đích chính là để khôi phục hệ thống về trạng thái đã sao lưu một cách nhanh chóng khi gặp sự cố như virus tấn công, lỗi hệ thống, hoặc đơn giản là để triển khai hệ điều hành cho nhiều máy tính một cách đồng bộ.
Acronis True Image, nay được biết đến với tên gọi Acronis Cyber Protect Home Office kể từ năm 2021, là một phần mềm sao lưu và phục hồi dữ liệu mạnh mẽ, được tin dùng rộng rãi. Ngoài khả năng tạo và khôi phục các bản ghost, phiên bản mới này còn tích hợp các tính năng bảo mật mạng tiên tiến như chống mã độc tống tiền (ransomware) và đào tiền ảo trái phép (cryptojacking) theo thời gian thực, mang lại sự bảo vệ toàn diện cho dữ liệu của bạn.
Sự khác biệt giữa UEFI/GPT và Legacy BIOS/MBR
Để hiểu rõ hơn về việc bung ghost Windows UEFI, chúng ta cần nắm vững sự khác biệt giữa hai chuẩn khởi động chính:
- Legacy BIOS (Basic Input/Output System) và MBR (Master Boot Record): Đây là chuẩn cũ hơn, giới hạn dung lượng ổ đĩa ở mức 2TB và chỉ hỗ trợ tối đa 4 phân vùng chính. Quá trình khởi động chậm hơn và thiếu các tính năng bảo mật hiện đại. Bạn có thể tìm hiểu thêm về cài đặt Windows chuẩn Legacy BIOS/MBR tại đây.
- UEFI (Unified Extensible Firmware Interface) và GPT (GUID Partition Table): UEFI là giao diện firmware hiện đại, thay thế hoàn toàn BIOS truyền thống. Nó hỗ trợ ổ đĩa GPT, cho phép dung lượng ổ đĩa lớn hơn 2TB và tạo ra số lượng phân vùng gần như không giới hạn (thường là 128 phân vùng trên Windows). UEFI mang lại tốc độ khởi động nhanh hơn, giao diện đồ họa thân thiện hơn và các tính năng bảo mật nâng cao như Secure Boot. GPT cũng cải thiện độ bền dữ liệu bằng cách lưu trữ nhiều bản sao của bảng phân vùng trên ổ đĩa. Để tìm hiểu sâu hơn về cách chia ổ cứng MBR/GPT, bạn có thể tham khảo bài viết này.
Việc bung ghost Windows trên hệ thống UEFI/GPT đòi hỏi quy trình khác biệt so với Legacy/MBR, chủ yếu do cấu trúc phân vùng và cơ chế khởi động khác nhau. Một hệ thống Windows UEFI thường yêu cầu ít nhất ba phân vùng quan trọng để hoạt động đúng cách:
- EFI System Partition (ESP): Phân vùng này chứa các file khởi động cần thiết cho UEFI, bao gồm bộ nạp khởi động Windows (Windows Boot Manager).
- Microsoft Reserved Partition (MSR): Một phân vùng nhỏ được Microsoft sử dụng cho các mục đích nội bộ của hệ điều hành.
- Windows Partition: Phân vùng chính chứa hệ điều hành Windows, các ứng dụng và dữ liệu người dùng.
- Ngoài ra, có thể có thêm phân vùng phục hồi (Recovery Partition) của Windows.
Khi khôi phục, cần đảm bảo tất cả các phân vùng này được tái tạo và khôi phục đúng cách để hệ thống có thể khởi động bình thường.
Chuẩn bị trước khi Bung Ghost Windows UEFI
Để quá trình bung ghost diễn ra suôn sẻ, việc chuẩn bị kỹ lưỡng là yếu tố then chốt. Dưới đây là những gì bạn cần có:
1. File Ghost Windows dạng .TIB
File .TIB (True Image Backup) là định dạng tập tin ảnh sao lưu độc quyền được tạo ra bởi phần mềm Acronis Cyber Protect Home Office. File này chứa toàn bộ dữ liệu của một phân vùng hoặc ổ đĩa, bao gồm hệ điều hành, ứng dụng, cài đặt và dữ liệu người dùng. Bạn cần có sẵn một file .TIB đã được tạo từ trước, thường là từ một bản sao lưu hệ thống Windows UEFI đang hoạt động bình thường.
2. USB Multiboot với WinPE và Acronis Cyber Protect Home Office tích hợp
Bạn sẽ cần một USB có khả năng khởi động (bootable USB) chứa môi trường WinPE (Windows Preinstallation Environment) và phần mềm Acronis Cyber Protect Home Office. WinPE là một phiên bản Windows nhẹ, chạy trực tiếp từ RAM, được thiết kế để cài đặt, triển khai và sửa chữa hệ điều hành Windows mà không cần truy cập vào Windows chính. USB Multiboot cho phép bạn khởi động máy tính từ USB để thực hiện các tác vụ khôi phục hệ thống ngay cả khi Windows chính không thể khởi động. Để tạo USB cài Windows, bạn có thể tham khảo hướng dẫn tạo USB bằng Rufus.
3. Kiểm tra chế độ khởi động (UEFI) và định dạng ổ đĩa (GPT)
Trước khi bắt đầu, hãy đảm bảo rằng máy tính của bạn đang được cấu hình để khởi động ở chế độ UEFI và ổ đĩa cứng của bạn đang ở định dạng GPT. Bạn có thể kiểm tra điều này trong cài đặt BIOS/UEFI của máy tính. Nếu ổ đĩa đang ở MBR, bạn cần chuyển đổi sang GPT trước khi bung ghost Windows UEFI. Lưu ý rằng việc chuyển đổi định dạng ổ đĩa có thể làm mất dữ liệu, vì vậy hãy sao lưu kỹ lưỡng.
4. Tắt Secure Boot tạm thời (nếu cần)
Secure Boot là một tính năng bảo mật của UEFI, giúp ngăn chặn phần mềm độc hại tải trong quá trình khởi động bằng cách chỉ cho phép các trình điều khiển và bộ nạp khởi động có chữ ký số hợp lệ được chạy. Đôi khi, khi bung ghost Windows UEFI, nếu bản ghost không tương thích hoặc có vấn đề về chữ ký, Secure Boot có thể ngăn hệ thống khởi động. Trong trường hợp này, bạn có thể cần tạm thời tắt Secure Boot trong cài đặt BIOS/UEFI để quá trình khôi phục diễn ra suôn sẻ, sau đó bật lại sau khi hoàn tất.
5. Sao lưu dữ liệu quan trọng
Mặc dù quá trình bung ghost thường khôi phục hệ thống về trạng thái trước đó, nhưng luôn có rủi ro nhỏ xảy ra lỗi. Để đảm bảo an toàn tuyệt đối, hãy sao lưu tất cả dữ liệu cá nhân quan trọng trên ổ đĩa đích sang một thiết bị lưu trữ khác trước khi bắt đầu.
Các bước Bung Ghost Windows UEFI với Acronis Cyber Protect Home Office
Sau khi đã hoàn tất các bước chuẩn bị, chúng ta sẽ tiến hành bung ghost Windows UEFI theo các bước chi tiết sau:
Bước 1: Khởi động máy tính từ USB Multiboot vào WinPE
Cắm USB Multiboot vào máy tính. Khởi động lại máy và truy cập vào menu boot (thường là nhấn F2, F10, F12, Del hoặc Esc tùy theo nhà sản xuất). Chọn khởi động từ USB của bạn. Sau khi khởi động thành công, bạn sẽ vào môi trường WinPE.
Bước 2: Mở Acronis Cyber Protect Home Office từ WinPE
Trong môi trường WinPE, tìm và khởi chạy phần mềm Acronis Cyber Protect Home Office (hoặc Acronis True Image nếu bạn đang dùng phiên bản cũ hơn). Giao diện phần mềm sẽ hiện ra.
Bước 3: Chọn chức năng “Recover” (Khôi phục)
Trên giao diện chính của Acronis, chọn mục “Recover” hoặc “My Disks” (như trong các phiên bản cũ). Mục tiêu của chúng ta là khôi phục một bản sao lưu.
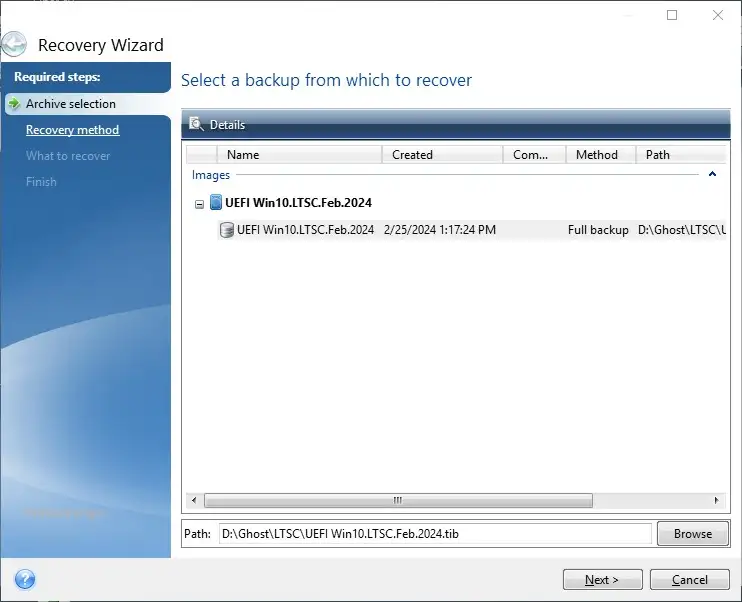
Bước 4: Chọn file .TIB cần khôi phục
Nhấn vào nút “Browse” để duyệt đến vị trí lưu trữ file .TIB của bạn. Chọn file .TIB mong muốn và nhấn “Next” để tiếp tục.
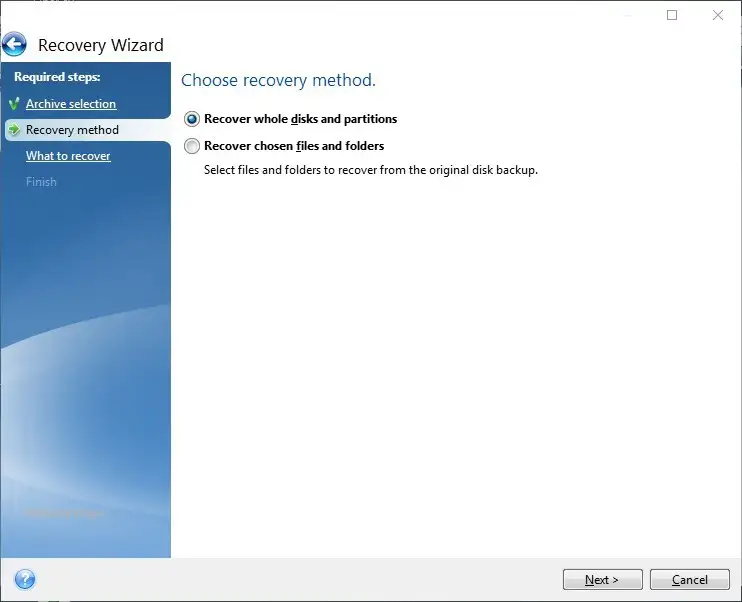
Bước 5: Chọn phương thức khôi phục
Acronis sẽ hiển thị các tùy chọn khôi phục. Hãy chọn “Recover disks or partitions” (Khôi phục ổ đĩa hoặc phân vùng) và nhấn “Next”.
Bước 6: Chọn ổ đĩa/phân vùng đích
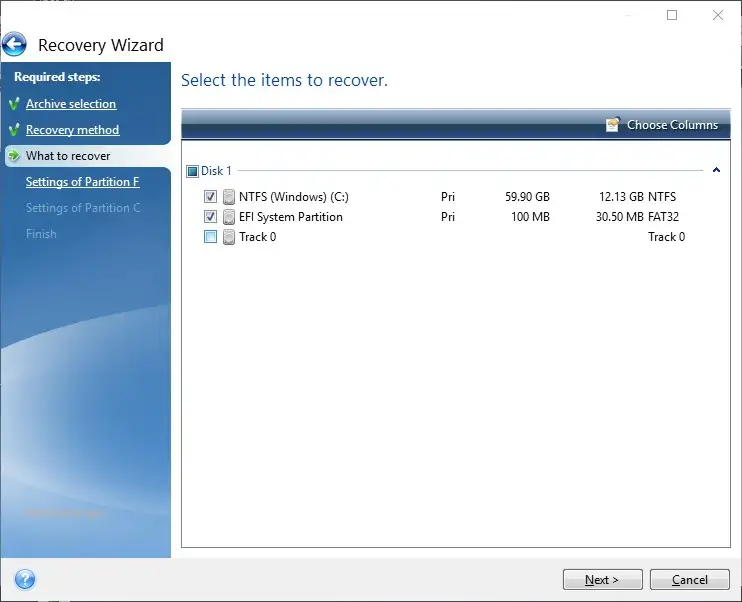
Đây là bước cực kỳ quan trọng, đặc biệt đối với hệ thống UEFI/GPT. Acronis sẽ hiển thị danh sách các phân vùng có trong file .TIB. Bạn cần tích chọn các phân vùng cần khôi phục, bao gồm:
- EFI System Partition (ESP)
- Microsoft Reserved Partition (MSR) (nếu có trong bản ghost)
- Phân vùng chứa Windows chính
- Phân vùng phục hồi (Recovery Partition) (nếu có trong bản ghost)
Cảnh báo quan trọng: Tuyệt đối không được tích vào “Track 0” hoặc chọn toàn bộ ổ đĩa vật lý (ví dụ: Disk 1, Disk 2…) khi làm việc với ổ đĩa GPT.
Trong hệ thống GPT, không có “Track 0” theo nghĩa truyền thống của MBR. Thay vào đó, GPT sử dụng một Protective MBR ở sector đầu tiên để tương thích ngược và ngăn các công cụ MBR cũ ghi đè lên ổ đĩa GPT. Việc chọn toàn bộ ổ đĩa vật lý có thể dẫn đến việc ghi đè lên cấu trúc GPT hiện có, gây mất dữ liệu trên các phân vùng khác hoặc làm hỏng bảng phân vùng. Hãy chỉ chọn các phân vùng cụ thể (ESP, phân vùng Windows, v.v.) mà bạn muốn khôi phục.
Bước 7: Chọn vị trí đích cho từng phân vùng
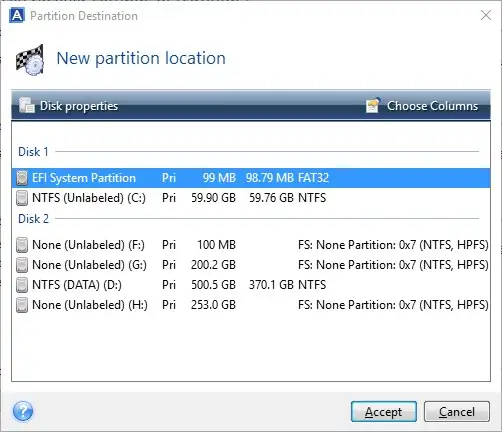
Sau khi chọn các phân vùng từ file .TIB, bạn cần chỉ định vị trí đích trên ổ đĩa vật lý của mình cho từng phân vùng đó.
Đầu tiên, chọn phân vùng EFI System Partition (ESP) từ file .TIB và sau đó chọn phân vùng ESP hiện có trên ổ đĩa đích của bạn (hoặc một phân vùng trống để tạo ESP mới).
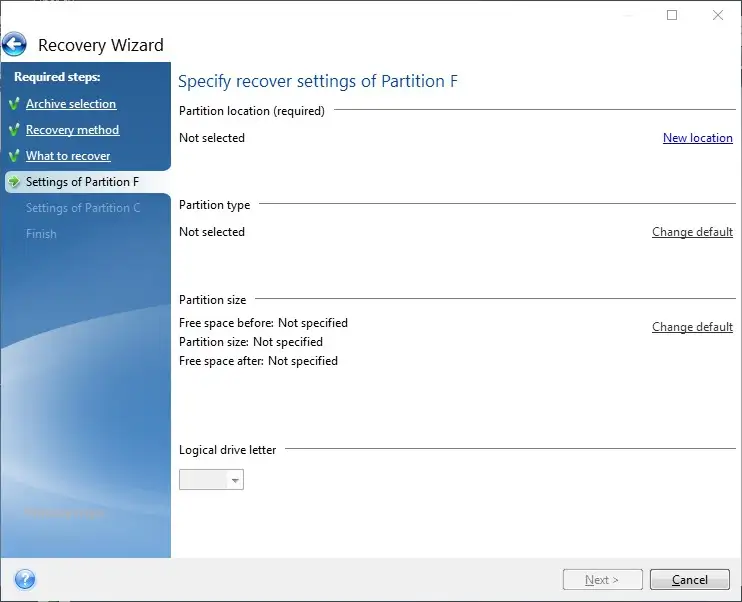
Tiếp theo, làm tương tự cho phân vùng chứa Windows chính.
Đối với phân vùng chứa Windows, bạn có thể điều chỉnh kích thước phân vùng. Hãy đảm bảo rằng phân vùng đích có đủ dung lượng trống để chứa dữ liệu được khôi phục từ file .TIB. Nếu phân vùng đích nhỏ hơn dữ liệu trong file .TIB, quá trình khôi phục sẽ thất bại. Ngược lại, nếu phân vùng đích lớn hơn, phần dung lượng còn lại sẽ trở thành không gian chưa cấp phát hoặc có thể được mở rộng để sử dụng sau này. Việc này giúp tối ưu hóa không gian lưu trữ và tránh tình trạng “thừa dung lượng phân vùng” không được sử dụng hiệu quả.
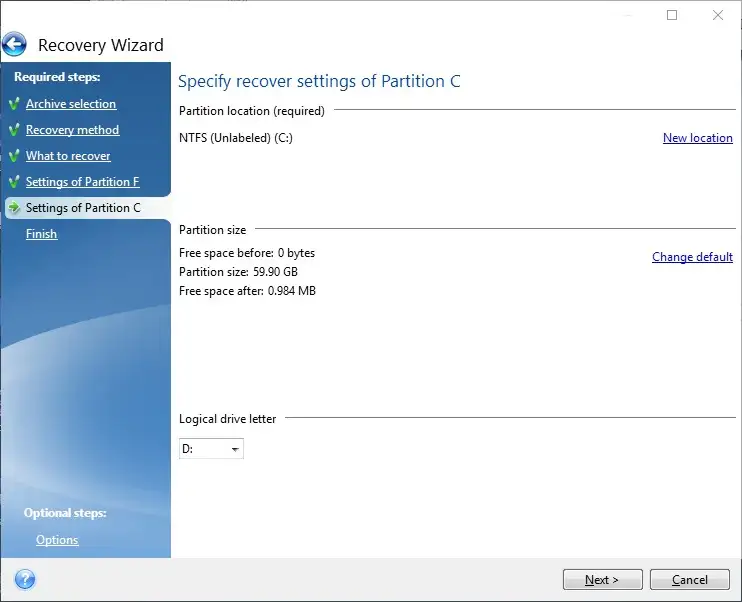
Bước 8: Xác nhận và bắt đầu quá trình khôi phục
Sau khi đã cấu hình tất cả các phân vùng đích và kích thước, Acronis sẽ hiển thị một bản tóm tắt các thay đổi. Kiểm tra kỹ lưỡng để đảm bảo mọi thứ đều chính xác. Nhấn “Next” để tiếp tục, sau đó nhấn “Proceed” để bắt đầu quá trình khôi phục. Quá trình này có thể mất một thời gian tùy thuộc vào kích thước của bản ghost và tốc độ ổ cứng của bạn.
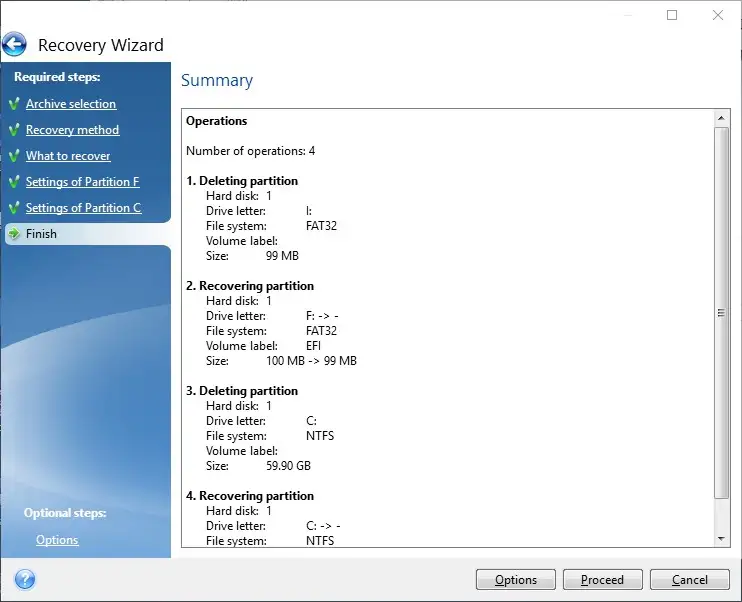
Bước 9: Khởi động lại máy tính và kiểm tra
Khi quá trình khôi phục hoàn tất, Acronis sẽ thông báo. Khởi động lại máy tính và rút USB Multiboot ra. Hệ thống sẽ khởi động vào Windows đã được ghost. Nếu trước đó bạn đã tắt Secure Boot, hãy vào lại cài đặt BIOS/UEFI và bật lại Secure Boot để đảm bảo an toàn cho hệ thống.
Lưu ý quan trọng và khắc phục sự cố thường gặp
Mặc dù quy trình bung ghost với Acronis Cyber Protect Home Office khá trực quan, nhưng vẫn có một số lưu ý và vấn đề có thể phát sinh:
1. Về cảnh báo “Tuyệt đối không được tích vào Track 0”
Như đã giải thích ở trên, trong môi trường GPT, “Track 0” không còn là nơi chứa MBR truyền thống. Việc cảnh báo này thực chất là để nhắc nhở người dùng không chọn toàn bộ ổ đĩa vật lý (ví dụ: Disk 1) mà chỉ chọn các phân vùng cụ thể (ESP, phân vùng Windows, v.v.) khi khôi phục. Nếu bạn chọn toàn bộ ổ đĩa, Acronis có thể ghi đè lên Protective MBR hoặc cấu trúc GPT, dẫn đến hỏng bảng phân vùng và mất dữ liệu trên các phân vùng không mong muốn.
2. Điều chỉnh kích thước phân vùng
Khi điều chỉnh kích thước phân vùng đích, hãy luôn đảm bảo rằng dung lượng trống đủ để chứa dữ liệu từ file .TIB. Nếu bạn muốn phân vùng đích có kích thước lớn hơn bản ghost, Acronis sẽ tự động mở rộng hoặc để lại không gian chưa cấp phát. Bạn có thể sử dụng các công cụ quản lý đĩa sau này để mở rộng phân vùng hoặc tạo phân vùng mới từ không gian trống đó. Mục đích của việc “tránh thừa dung lượng phân vùng” ở đây là để tối ưu hóa việc sử dụng không gian ổ đĩa, đảm bảo rằng các phân vùng được cấp phát hợp lý theo nhu cầu sử dụng.
3. Các lỗi thường gặp và cách khắc phục
- Không nhận ổ cứng trong WinPE: Một số máy tính đời mới sử dụng công nghệ Intel VMD hoặc RAID (IRST driver) có thể không được WinPE nhận diện ổ cứng ngay lập tức. Bạn cần tích hợp driver IRST vào WinPE hoặc tắt Intel VMD trong BIOS/UEFI.
- Không khởi động được sau khi ghost:
- Lỗi Secure Boot: Nếu bạn chưa tắt Secure Boot hoặc bản ghost không tương thích, hệ thống có thể không khởi động. Hãy thử tắt Secure Boot trong BIOS/UEFI.
- Lỗi phân vùng EFI (ESP): Phân vùng ESP có thể bị hỏng hoặc không được khôi phục đúng cách. Bạn có thể sử dụng các công cụ trong WinPE (như Diskpart, Bootrec) để kiểm tra và sửa chữa phân vùng khởi động EFI. Đảm bảo ESP được định dạng FAT32 và chứa các file khởi động cần thiết.
- Thứ tự khởi động sai: Kiểm tra lại thứ tự khởi động trong BIOS/UEFI để đảm bảo Windows Boot Manager được ưu tiên.
- Lỗi file .TIB bị hỏng: Nếu file .TIB bị lỗi trong quá trình tạo hoặc sao chép, quá trình khôi phục sẽ thất bại. Hãy đảm bảo file .TIB của bạn nguyên vẹn và được lưu trữ trên một ổ đĩa đáng tin cậy.
4. Tầm quan trọng của Secure Boot
Sau khi khôi phục thành công và xác nhận hệ thống hoạt động ổn định, hãy nhớ bật lại Secure Boot trong cài đặt BIOS/UEFI. Secure Boot là một lớp bảo mật quan trọng giúp bảo vệ máy tính của bạn khỏi các phần mềm độc hại có thể cố gắng can thiệp vào quá trình khởi động.
Câu hỏi thường gặp về Bung Ghost Windows UEFI với Acronis Cyber Protect Home Office
Làm thế nào để tạo file Ghost Windows (.TIB) ban đầu?
Để tạo file .TIB, bạn cần cài đặt Acronis Cyber Protect Home Office trên hệ thống Windows đang hoạt động bình thường. Sau đó, chọn chức năng “Backup” (Sao lưu), chọn toàn bộ ổ đĩa hoặc các phân vùng hệ thống (ESP, MSR, Windows Partition) và chỉ định vị trí lưu trữ cho file .TIB. Quá trình này sẽ tạo ra một bản sao lưu toàn diện của hệ thống của bạn.
Có cần driver đặc biệt cho WinPE không (ví dụ: NVMe)?
Có, đôi khi WinPE có thể không nhận diện được một số phần cứng mới như ổ đĩa NVMe hoặc bộ điều khiển RAID (Intel VMD). Trong trường hợp này, bạn cần tích hợp các driver cần thiết (như driver Intel Rapid Storage Technology – IRST) vào file WinPE của bạn khi tạo USB Multiboot. Một số bộ công cụ WinPE chuyên nghiệp thường đã tích hợp sẵn nhiều driver phổ biến.
Có thể bung ghost từ ổ đĩa mạng hoặc ổ đĩa ngoài không?
Hoàn toàn có thể. Acronis Cyber Protect Home Office trong môi trường WinPE hỗ trợ đọc file .TIB từ nhiều nguồn khác nhau, bao gồm ổ đĩa cứng ngoài, USB, hoặc thậm chí là ổ đĩa mạng (nếu WinPE của bạn có driver mạng và cấu hình phù hợp để truy cập mạng).
Sự khác biệt giữa bung ghost và cài đặt Windows sạch là gì?
Cài đặt Windows sạch là quá trình cài đặt một phiên bản Windows mới hoàn toàn, xóa bỏ mọi dữ liệu và cài đặt trước đó. Bung ghost (khôi phục từ file .TIB) là việc đưa hệ thống trở lại trạng thái chính xác như khi bản ghost được tạo, bao gồm hệ điều hành, tất cả các ứng dụng, driver và cài đặt cá nhân. Bung ghost nhanh hơn nhiều và tiện lợi hơn khi bạn muốn khôi phục một môi trường làm việc đã được cấu hình sẵn.
Kết luận
Bung ghost Windows UEFI với Acronis Cyber Protect Home Office là một giải pháp mạnh mẽ và hiệu quả để khôi phục hệ thống hoặc triển khai Windows nhanh chóng. Bằng cách tuân thủ các bước chuẩn bị và hướng dẫn chi tiết, đặc biệt là lưu ý về cấu trúc phân vùng GPT và cảnh báo “Track 0”, bạn có thể tự tin thực hiện quá trình này một cách an toàn và thành công. Việc sao lưu định kỳ và nắm vững kỹ thuật khôi phục sẽ giúp bạn bảo vệ dữ liệu và duy trì sự ổn định cho hệ thống máy tính của mình.
